NCTV waarschuwt: gehackte thuisbatterijen en omvormers kunnen brand en stroomuitval veroorzaken
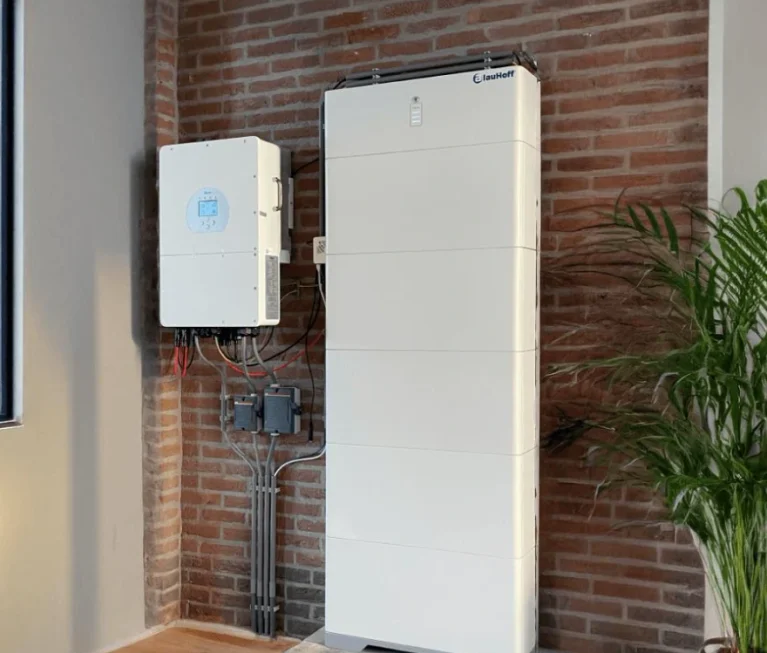
Een thuisbatterij of zonnepaneelomvormer die via internet is overgenomen, kan meer schade doen dan een gestolen wachtwoord. In het Cybersecuritybeeld Nederland 2026, gepubliceerd op 6 november 2026, schrijft de Nationaal Coördinator Terrorismebestrijding en Veiligheid (NCTV) dat aanvallers met toegang tot het batterijmanagementsysteem een batterij kunnen overladen of snel ontladen. Dat kan leiden tot huisbrand of tot instabiliteit op het stroomnet, met lokale of regionale stroomuitval. Voor omvormers van zonnepanelen beschrijft de NCTV vergelijkbare risico’s.
Het gaat om een dreigingsbeeld, geen melding van een concrete aanval: een Nederlands incident met een gehackte thuisbatterij noemt het rapport niet. Hieronder lees je hoe zo’n aanval werkt, welke regels gelden en wat je zelf kunt nakijken.
Wat staat er in het Cybersecuritybeeld Nederland 2026
Het CSBN 2026 is door het kabinet naar de Tweede Kamer gestuurd en beslaat de periode van augustus 2025 tot en met augustus 2026. De passage over energieapparatuur staat in een kader over onveilige slimme apparaten in huis.
Daarin legt de NCTV een directe lijn naar de energietransitie. Steeds meer Nederlanders installeren omvormers, laadpalen en thuisbatterijen, en die apparaten zijn verbonden met internet. Daar komt volgens het rapport een cyberfysiek gevaar bij: een digitale aanval met gevolgen in de fysieke wereld, zoals oververhitting, brand of een verstoord stroomnet.
Hoe een aanval via het batterijmanagementsysteem werkt
Het batterijmanagementsysteem (BMS) is de regelaar van een thuisbatterij. Het bepaalt hoe snel de batterij laadt en ontlaadt en bewaakt de temperatuur van de cellen. Wie het BMS kan aansturen, kan die grenzen verschuiven. De NCTV noemt twee gevolgen voor de eigenaar: verminderde werking en, in het ergste geval, brand door oververhitting.
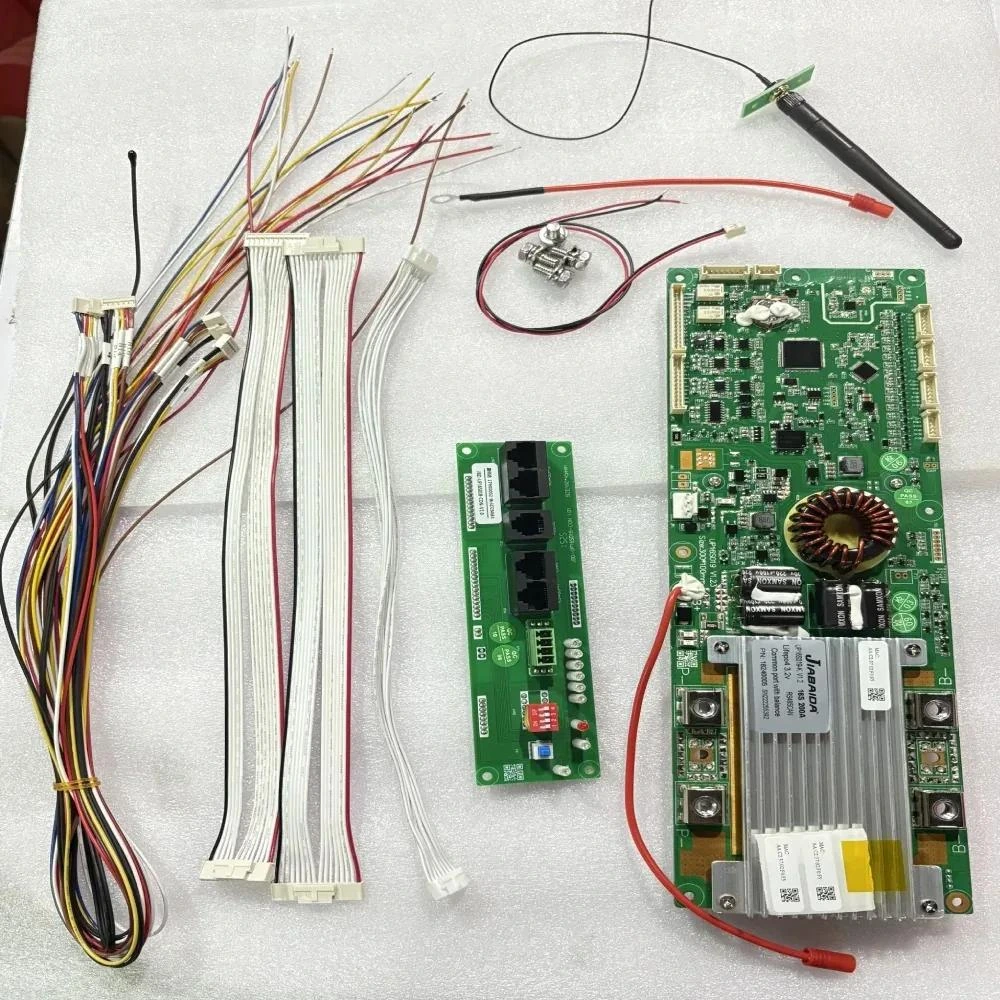
Het tweede risico speelt op wijkniveau. Een aanvaller met toegang tot meerdere systemen in dezelfde buurt kan het energienet instabiel maken, wat regionaal tot stroomuitval kan leiden.
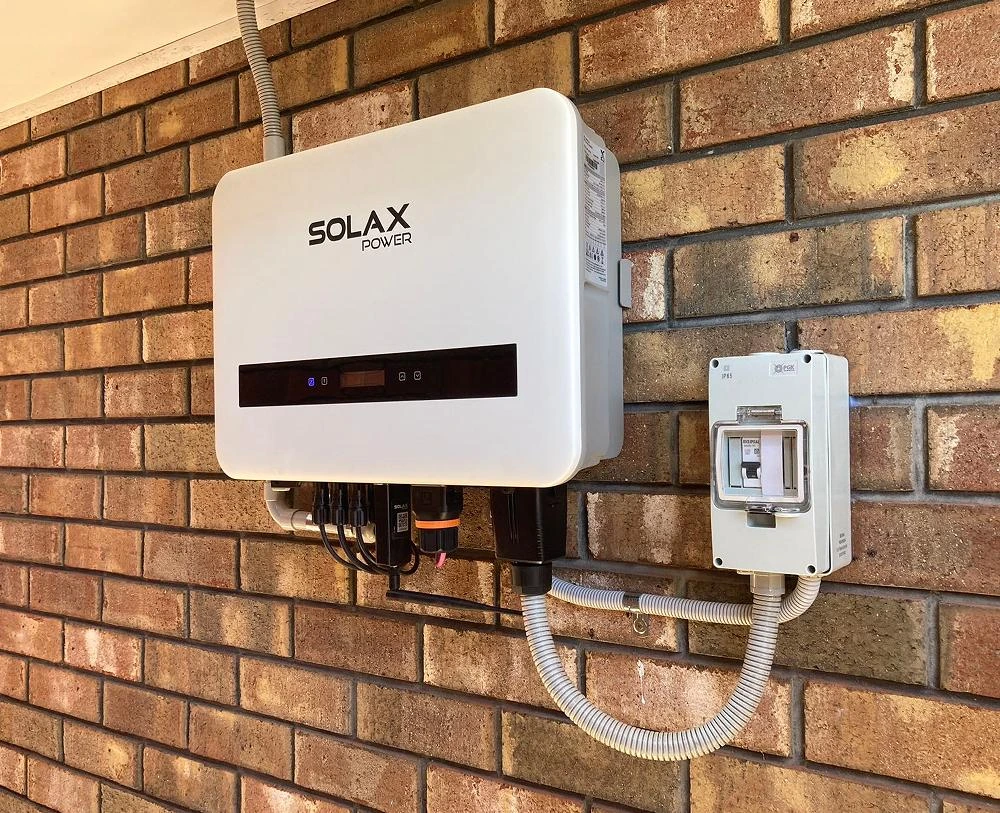
Voor omvormers van zonnepanelen beschrijft het rapport een vergelijkbaar mechanisme. Als de instellingen van een omvormer worden gemanipuleerd, ontstaat het risico van lokale stroomuitval. Gewijzigde parameters kunnen de omvormer bovendien sneller laten verouderen. Thuisladers voor elektrische auto’s vallen in dezelfde risicocategorie.
Waarom 2,5 miljoen slimme apparaten achterlopen met updates
Volgens de NCTV heeft 89 procent van de Nederlanders slimme apparaten op het thuisnetwerk aangesloten. Een derde installeert beveiligingsupdates niet of te laat. Daarmee staan er in Nederland minimaal 2,5 miljoen apparaten die niet altijd de nieuwste updates hebben gehad.
Dat cijfer gaat over alle slimme apparaten, van babyfoons en tv-boxen tot slimme verlichting, en is dus geen telling van kwetsbare omvormers of thuisbatterijen. ‘Niet altijd bijgewerkt’ betekent ook niet automatisch onbeveiligd: oudere software biedt vaak nog basisbescherming, maar laat lekken open die de fabrikant al heeft gedicht.
Het rapport noemt twee oorzaken. Apparaten hebben een houdbaarheidsdatum voor beveiligingsupdates, en sommige krijgen na het verlaten van de fabriek nooit meer een update of worden verkocht als die termijn al verlopen is. Daarnaast worden veel apparaten geleverd met zwakke standaardwachtwoorden die de gebruiker nooit aanpast.
Een omvormer als tussenstation voor aanvallers
Een gehackt apparaat kan ook schade doen buiten de eigen woning. Elk IoT-apparaat kan volgens de NCTV worden misbruikt als residential proxy of als schakel in een Operational Relay Box-netwerk (ORB-netwerk). Het apparaat wordt dan een tussenstation: aanvallers sturen hun verkeer via het IP-adres van een gewone internetgebruiker en voeren van daaruit DDoS-aanvallen, phishing of malwareverspreiding uit, terwijl hun eigen herkomst verborgen blijft.
In april 2026 maakte het Britse National Cyber Security Centre bekend dat China veelvuldig ORB-netwerken gebruikt, deels opgebouwd uit consumentenrouters en IoT-apparaten. Omvormers van zonnepanelen vallen onder IoT, maar het CSBN toont niet aan dat Chinese staatshackers specifiek omvormers voor zulke netwerken hebben ingezet. In huis valt dit soort misbruik meestal alleen op door een hoger stroomverbruik van het apparaat of trager internet, als het al opvalt.
Wat ethische hackers al eerder vonden
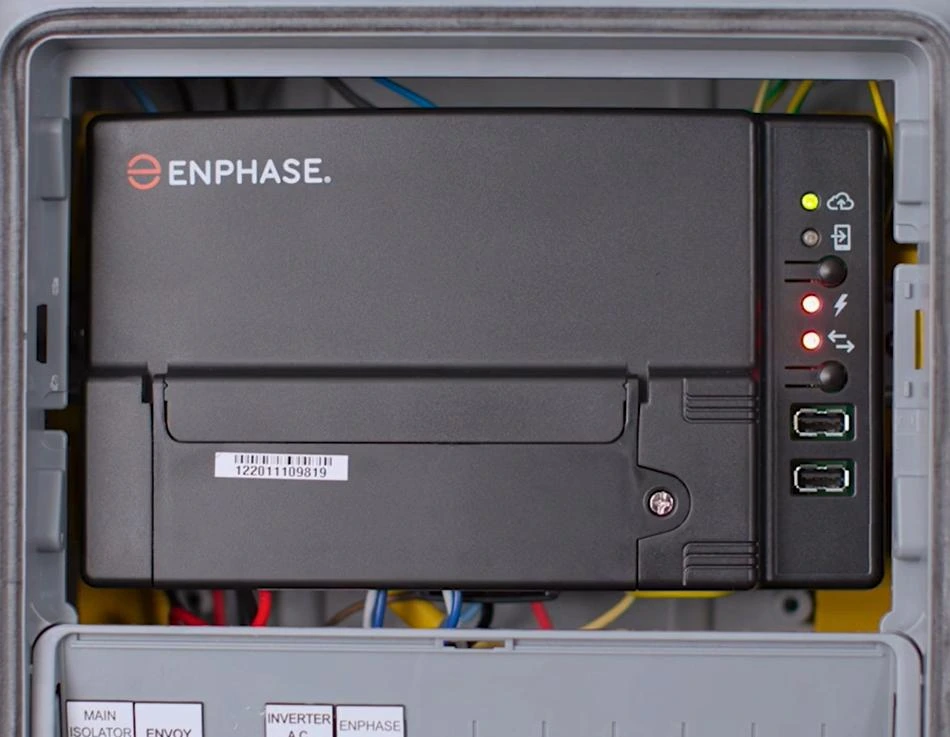
Dat de zwakke plekken echt bestaan, blijkt uit eerdere vondsten van het Dutch Institute for Vulnerability Disclosure (DIVD), een vrijwilligersorganisatie van ethische hackers. In 2022 werd bekend dat DIVD-onderzoekers via het slecht beveiligde monitoringplatform Solarman toegang konden krijgen tot ongeveer 42.000 omvormers in Nederland. In 2024 vonden DIVD-onderzoekers zes zero-day-kwetsbaarheden in de Enphase IQ Gateway. Door drie daarvan te combineren kon een aanvaller de gateway en de aangesloten apparatuur overnemen.
Ook de Rijksinspectie Digitale Infrastructuur (RDI) toetste in een eerder onderzoek negen omvormers aan de cybersecurity-eisen die toen nog moesten ingaan. Geen van de onderzochte omvormers voldeed.
Welke regels gelden voor omvormers en thuisbatterijen
Fabrikanten van draadloos verbonden apparaten, waaronder omvormers, thuisbatterijen en laadpalen die binnen het toepassingsgebied vallen, moeten voldoen aan de cybersecurity-eisen uit de Radioapparatuurrichtlijn (RED). De RDI houdt daar toezicht op. Daarbovenop komt de Europese Cyber Resilience Act (CRA), die in twee stappen ingaat.
| Regel | Van toepassing sinds | Wat het regelt | Geldt voor al verkochte apparaten |
| RED-cybersecurity-eisen (artikel 3.3) | 1 augustus 2025 | Basiseisen voor internetverbonden radioapparatuur die op de EU-markt komt | Nee, alleen voor apparaten die vanaf die datum op de markt komen |
| CRA-meldplicht | 11 september 2026 | Fabrikanten melden actief uitgebuite kwetsbaarheden en ernstige incidenten, met een eerste melding binnen 24 uur | Ja, ook voor producten die al eerder op de markt waren |
| CRA volledig van toepassing | 11 december 2027 | Eisen aan ontwerp, beveiligingsupdates, technische documentatie en CE-markering | Nee, voor producten die vanaf die datum op de markt komen |
Voor eigenaren betekent dit dat een omvormer of batterij van vóór augustus 2025 niet met terugwerkende kracht aan de nieuwe eisen hoeft te voldoen. De CRA-meldplicht geldt wel voor oudere producten, zodat misbruikte lekken ook daar bij de fabrikant op tafel moeten komen.
Wat je als eigenaar nu kunt nakijken
De NCTV legt de verantwoordelijkheid in de eerste plaats bij fabrikanten en leveranciers. Consumenten krijgen in het rapport twee taken: updates installeren en geen onveilige producten kopen. Concreet kun je dit nalopen:
- Kijk of automatische firmware-updates aanstaan voor de omvormer, de thuisbatterij en de bijbehorende app, en welke softwareversie nu draait.
- Vervang standaardwachtwoorden van de apparaten en van het online account waarmee je ze bedient.
- Vraag de fabrikant of installateur tot wanneer jouw model beveiligingsupdates krijgt.
- Vraag bij een nieuwe aankoop naar de EU-conformiteitsverklaring en controleer of daarin de cybersecurity-eisen van de RED worden genoemd.
- Laat een apparaat nakijken als het stroomverbruik of de internetsnelheid zonder duidelijke reden verandert.
Bij een installatie van een paar jaar oud is de derde vraag het belangrijkst: een apparaat zonder updates blijft openstaan voor lekken die bij nieuwere modellen al gedicht zijn.